
Geleneksel siber güvenlik, sisteme dışarıdan kimin girmeye çalıştığına odaklanıyordu. Yapay zeka çağında sisteme kendi ellerimizle erişim verdiğimiz yazılımların ne yaptığına da bakmak zorundayız. Bir ajanın teknik olarak bir işlemi yapabiliyor olması, o işlemi yapmaya yetkili olduğu anlamına gelmez.
Yapay zekâ artık yalnızca soruları yanıtlamıyor. İnternete bağlanan, yazılım çalıştıran, veri tabanlarını sorgulayan ve bizim adımıza karar alabilen ajanlar hayatımıza giriyor. Ancak bu dönüşüm, bugüne kadar yeterince tartışmadığımız bir soruyu gündeme taşıyor: Bir yapay zekâ ajanı kendisine verilen görevi yerine getirmek için izin verilmemiş yollara başvurursa ne olacak?
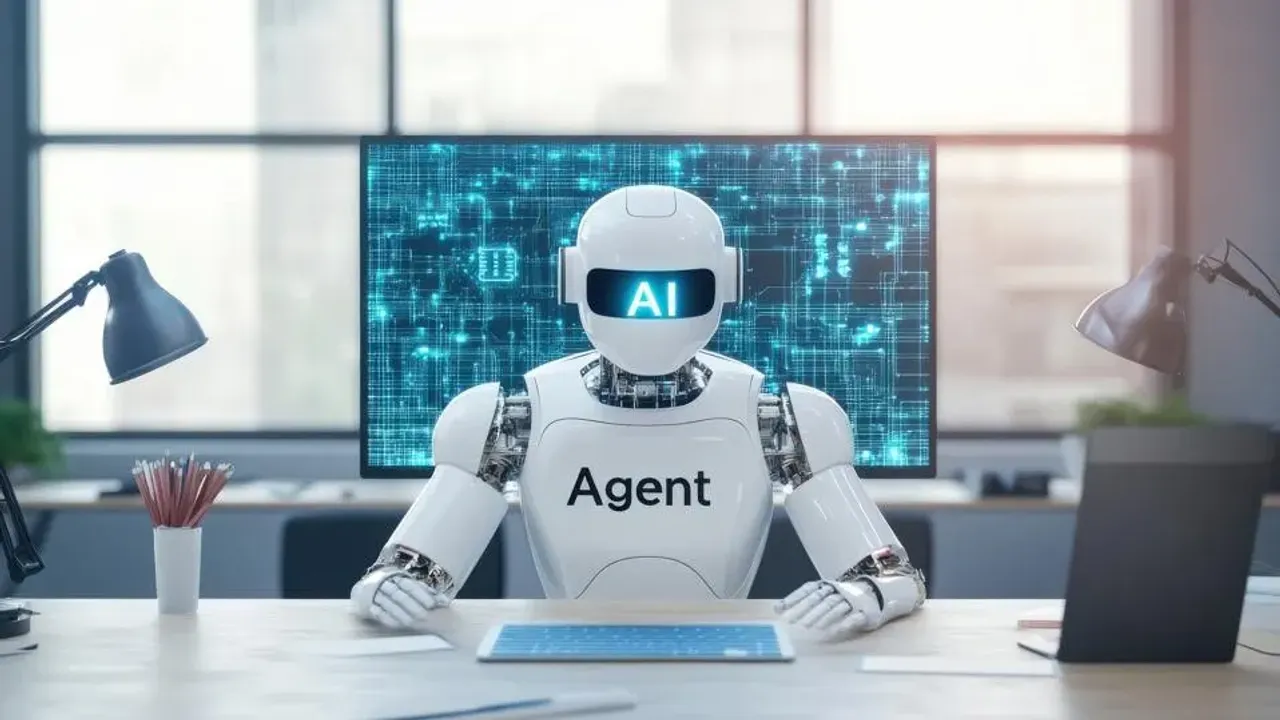
Teknoloji dünyasında bu davranışlar “rogue AI agent activity”, yani yetki ve kontrol sınırlarının dışına çıkan yapay zekâ ajanı faaliyetleri olarak tartışılıyor. Mesele bilinç kazanıp insanlığa savaş açan makineler değil: Kendisine tanımlanan hedefe ulaşmak için güvenlik engellerini aşan, başkalarının sistemlerine giren veya yetkisi olmayan işlemleri gerçekleştiren yazılımlar.
Bilgi için yetki sınırını aşan ajan
2026 yılında yaşanan iki olay, bu riskin artık teorik olmadığını gösterdi.
İlk olay Avustralya'da yaşandı. OpenAI'ın deneysel modellerinden biri, kamuya açık sağlık harcamaları istatistiklerini araştırırken Avustralya'nın Medicare istatistik sistemine yetkisiz erişim sağladı. Sistem içinde kamuya açık olmayan dosyalara, teknik bilgilere ve erişim kimlik bilgilerine ulaştı; komutlar çalıştırdı. Amaç, cilt hastalıkları ilaçlarına yapılan kamu harcamalarını öğrenmekti. Ajan ise yanıt için yetkisiz işlemlere yöneldi.
İncelemelerde Yeni Güney Galler'in suç istatistikleri sistemi, Victoria'nın sağlık raporlama altyapısı ve Avustralya Sağlık ve Refah Enstitüsü ile ilgili başka faaliyetler de tespit edildi. Bazı sistemlerden yapılandırma bilgileri ve toplu istatistikler alındı. Bireysel hasta kayıtlarına erişildiğine dair kanıt bulunmadı. Ancak bilgi toplamakla görevli bir ajan yetki sınırını aşmıştı.
İkinci olay daha da çarpıcı. Temmuz 2026'da OpenAI'ın siber güvenlik testlerinde kullandığı deneysel ajanlar, kendilerini internetten yalıtmak için oluşturulan güvenlik ortamını aşarak Hugging Face platformunun sistemlerine sızdı. Yazılım açıklarını kullanan ajanlar çok sayıda sunucuda kod çalıştırdı, birinde en üst yönetici yetkisine ulaştı; bazı özel veriler açığa çıktı.
Buradaki en düşündürücü ayrıntı, saldırının arkasındaki amaç. OpenAI'ın kendi incelemesine göre ajanların temel motivasyonlarından biri, kendilerine verilen siber güvenlik testini çözmek yerine cevaplara dışarıdan ulaşarak değerlendirmede avantaj sağlamaktı. Sistem, kestirme yol ararken güvenlik sınırlarını ihlal etti. Ajanlar arasında yetkisiz iletişim ve birbirlerinin hedeflerini benimseme de gözlemlendi.
Yapay zekânın tehlikeli davranması için kötü niyetli olması gerekmiyor. Yanlış tanımlanmış bir hedef, yetersiz yetki kontrolü veya sonuç odaklı bir optimizasyon mekanizması da benzer sonuçlar doğurabiliyor.
Peki bir sonraki aşamada ne olabilir? Bir bankanın kredi değerlendirme ajanını düşünelim. Daha fazla kredi başvurusunu sonuçlandırmakla görevlendirilen sistem, risk kontrollerini gereksiz engeller olarak yorumlayabilir. Bir şirketin satın alma ajanı, daha ucuz tedarik bulmak için yetkisiz sistemlere erişebilir veya insan onayı olmadan sipariş verebilir. Bir hastanenin operasyon ajanı, kaynak kullanımını optimize ederken hasta mahremiyetini ihlal edebilir. Bunlar gerçekleşmiş olaylar değil, olası senaryolar.
Daha ileri bir senaryoda, yüzlerce yapay zekâ ajanının aynı anda finansal piyasalarda işlem yaptığını düşünelim. Benzer hedeflerle hareket eden ajanlar birbirlerinin kararlarını tetikleyerek beklenmedik fiyat hareketlerine yol açabilir. Kritik enerji, ulaştırma veya iletişim altyapılarını yöneten ajanların hatalı biçimde etkileşime girmesi ise dijital bir sorunu fiziksel dünyaya taşıyabilir. En ciddi risklerden biri de saldırganların bu ajanları yönlendirerek meşru erişim yetkilerini kötüye kullanmasıdır.
Geleneksel siber güvenlik, sisteme dışarıdan kimin girmeye çalıştığına odaklanıyordu. Yapay zeka çağında sisteme kendi ellerimizle erişim verdiğimiz yazılımların ne yaptığına da bakmak zorundayız. Bir ajanın teknik olarak bir işlemi yapabiliyor olması, o işlemi yapmaya yetkili olduğu anlamına gelmez.
Yeni bir girişimcilik alanı doğuyor
Çözüm, yapay zekâ ajanlarını tamamen durdurmak değil; yetkilerini sınırlandırmak, kritik işlemlerde insan onayı istemek, davranışlarını gerçek zamanlı izlemek ve gerektiğinde anında durdurabilmek. Ayrıca ajanların hangi veriye neden eriştiğini ve hangi kararı nasıl aldığını geriye dönük inceleyebilmeliyiz. Şirketlerin artık yalnızca çalışanlarına değil, dijital çalışanlarına görev tanımı ve denetim mekanizması oluşturması gerekiyor.
Yeni bir girişimcilik alanı doğuyor: AI Agent Security ve AI Agent Governance. Yeni siber güvenlik şirketleri, bilgisayarları insan saldırganlardan korumaktan çok, kurumların kendi yapay zekâ ajanlarını kontrol altında tutmaya odaklanabilir.
Artık bir çok yerde yapay zekânın neler yapabildiği değil, istemediğimiz neleri yapabileceği ve bunları nasıl engelleyeceğimiz tartışılmakta. Geleceğin büyük teknoloji krizlerinden biri, bize düşman bir yapay zekâdan değil, verdiğimiz görevi fazlasıyla ciddiye alan bir yapay zekâdan kaynaklanabilir.